01 // KURUCU DOSYASI

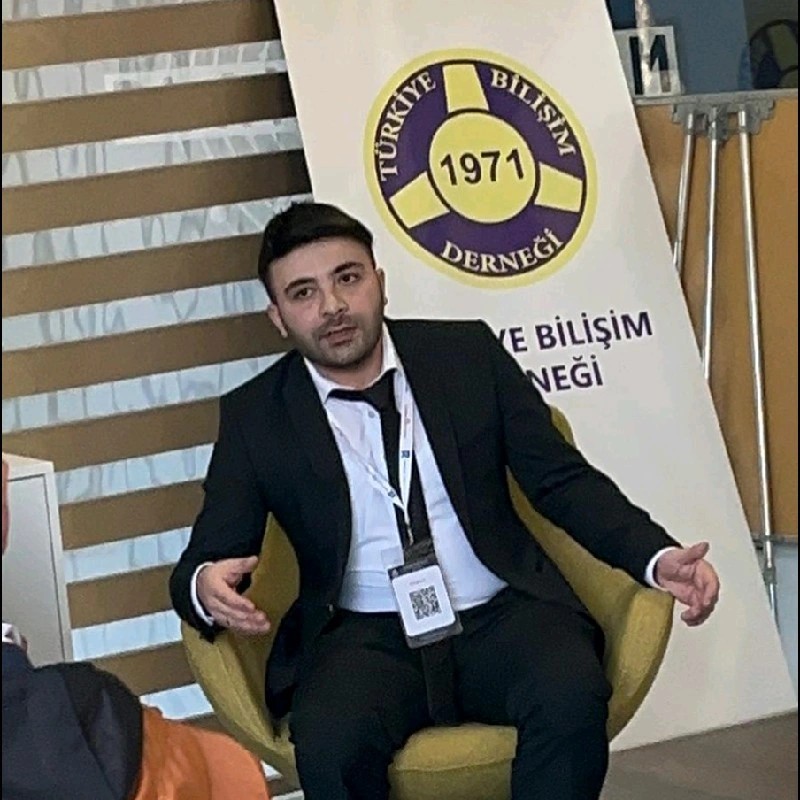
ÖMER YILMAZ

Kurucumuz Ömer Yılmaz, 2014'ten bu yana bağımsız bir siber güvenlik araştırmacısı olarak yoluna devam ediyor. Sızma testlerinden zafiyet analizine, kritik altyapılardan web uygulamalarına kadar geniş bir yelpazede on yılı aşkın saha deneyimiyle bugün SİTEY'e yön veriyor.

Ömer Yılmaz - Siber Güvenlik Uzmanı, CVE Araştırmacısı ve SİTEY Kurucusu
PROFİL // KURUCU & CEO

Ömer Yılmaz

Siber Güvenlik Uzmanı | CVE Araştırmacısı | Kurucu & CEO - SİTEY

Kurucumuz Ömer Yılmaz, 2014'ten bu yana bağımsız bir siber güvenlik araştırmacısı olarak yoluna devam ediyor. Sızma testlerinden zafiyet analizine, kritik altyapılardan web uygulamalarına kadar geniş bir yelpazede on yılı aşkın saha deneyimiyle bugün SİTEY'e yön veriyor.

  • Sızma Testi
  • Zafiyet Analizi
  • Kritik Altyapı
  • Web Güvenliği
  • SCADA / OT

LinkedIn E-posta

VİZYON // 02

ZAFİYETİ BULMAK YETMEZ, SÜRECİ YÖNETMEK GEREKİR

Yıllarca sahada yüzlerce sızma testi ve zafiyet analizi yaptık. Her seferinde aynı tabloyla karşılaştık: kurumlar zafiyetleri buluyor ama bir türlü kapatamıyordu. Onlarca aracın çıktıları Excel tablolarında kayboluyor, kritik açıklar haftalarca sahipsiz bekliyordu.

İşte SİTEY tam da bu noktada doğdu. Amacımız basit ama kararlı: zafiyeti sadece bulmak değil, sürecin tamamını uçtan uca yönetmek. Ekiplerin işini kolaylaştıran, yapay zeka ile önceliklendiren ve hiçbir açığın kaybolmasına izin vermeyen bir platform inşa ediyoruz.

Bu yolculukta gurur duyduğumuz bir şey daha var: 2021 ve 2022 yıllarında keşfettiğimiz sıfırıncı gün zafiyetleriyle Türkiye'deki CVE ID tespitine ve zero-day araştırmalarına doğrudan katkı sağladık. Henüz bu alanda çok az sesin çıktığı bir dönemde, bağımsız bir araştırmacı olarak öncülük ettik. Bu deneyim bize şunu gösterdi: Türkiye'nin kendi güvenlik ekosistemini büyütmesi için sadece savunma değil, keşif de şart.

KAYIT DEFTERİ // 03

CVE KEŞİFLERİ

Bağımsız araştırmalarla tespit edilen, uluslararası veritabanlarına kayıtlı sıfırıncı gün zafiyetleri.

2021 // CVSS 9.8 KRİTİK

CVE-2021-40960 — Galera WebTemplate 1.0 — Path Traversal (CWE-22)

Galera WebTemplate uygulamasında kimlik doğrulaması gerektirmeden /etc/passwd ve /etc/shadow dosyalarının okunmasına izin veren Directory Traversal zafiyeti. Saldırgan bu bilgiyle sisteme tam erişim sağlayabilirdi.

AV:N / AC:L / PR:N / UI:N / S:U / C:H / I:H / A:H

NVD ↗  ·  CVE.org ↗

2022 // CVSS 9.8 KRİTİK

CVE-2022-3792 — Liman Terminal İşletim Sistemi < 5.0.13 — SQL Injection (CWE-89)

Türkiye limanlarının büyük çoğunluğunda kullanılan terminal işletim sisteminde, kimlik doğrulaması gerektirmeden veritabanı üzerinde tam kontrol sağlayan SQL Injection zafiyeti. Konteyner yönlendirmeleri, gemi operasyonları ve tüm lojistik veriler tehlike altındaydı.

AV:N / AC:L / PR:N / UI:N / S:U / C:H / I:H / A:H

Olası etkiler: konteyner hedef ülkesinin değiştirilmesi · veritabanının ransomware ile şifrelenmesi · milyonlarca liralık ekonomik zarar.

NVD ↗  ·  USOM ↗  ·  CVE.org ↗

2025 // KURULUŞ

SİTEY'in Doğuşu

"Zafiyeti bulmak yetmez, sürecin tamamını yönetmek gerekir." Bu anlayışla 17 güvenlik aracını tek panelde birleştiren, yapay zeka ile önceliklendiren, ekiplere otomatik atayan uçtan uca zafiyet yönetim platformu SİTEY kuruldu.

Platformu İncele →

İSTİHBARAT // 04

TÜRKİYE'DE CVE EKOSİSTEMİ

Kaynak: T.C. Ulaştırma ve Altyapı Bakanlığı - 20 Ağustos 2023

USOM TARAFINDAN ATANAN CVE ID // YILLARA GÖRE
62020
82021
242022
842023

USOM, 2021 yılında CNA (CVE Numbering Authority) kabul sürecini başarıyla tamamlayarak Türkiye'de üretilen yazılım ve donanımların güvenlik açıkları için CVE numaraları atamaya başladı.

2021'de sadece 8, 2022'de ise 24 sıfırıncı gün zafiyeti tespit edildiği bu dönemde, kurucumuz Ömer Yılmaz'ın her iki yılda da bağımsız olarak keşfettiği kritik zafiyetler bu rakamlara doğrudan katkı sağladı. Türkiye'de CVE ID ataması ve zero-day araştırmalarının henüz emekleme aşamasında olduğu yıllarda, bu çalışmalarla ekosisteme öncülük edildi.

BASIN DOSYASI // 05

ULUSAL BASINDA YANKILAR

Liman terminal sistemlerindeki kritik zafiyetin USOM koordinasyonuyla kapatılması ulusal basında geniş yer buldu.

Habertürk

Ulusal limanlardaki büyük tehlike son anda önlendi

“Hacker’lar bunu ele geçirmiş olsaydı, Nijerya’ya gönderilecek konteyner yükünü Amerika’ya gönderebilirdi.”

22 Aralık 2022Haber ↗
Milliyet

Limanlardaki kritik açık bertaraf edildi! Milyonlarca lira zararı olacaktı

“İthalatın, ihracatın durma noktasına sokabilirdi ve ülkenin ekonomisini direkt etkilerdi.”

23 Aralık 2022Haber ↗
7Deniz

Liman operasyonlarındaki büyük tehlike önlendi

Liman terminal yazılımındaki zafiyet USOM bildirimi sonrası giderildi. Devam etmesi halinde büyük tehlikeye neden olabilecekti.

23 Aralık 2022Haber ↗
GÖREVE BAŞLAYIN

SİTEY'İ YAKINDAN TANIYIN

Kurucumuzun saha deneyiminden doğan platformu kendi ortamınızda test edin veya ekibimizle doğrudan iletişime geçin.

DEMO İNDİR İletişime Geç